⚠️ Lưu ý: Thông tin “biến thanh RAM thành đầu phát Wifi” dễ khiến người dùng lo rằng một chiếc máy tính không kết nối Internet vẫn có thể bị lấy dữ liệu. Nỗi lo này có cơ sở về mặt nghiên cứu an toàn thông tin, nhưng cũng rất dễ bị diễn giải quá mức thành quảng cáo giật gân hoặc lời chào dịch vụ thiếu căn cứ. Điều cần làm không phải là hoảng sợ, mà là xác định đúng nguy cơ, kiểm tra dấu hiệu bất thường và bảo vệ dữ liệu theo đúng mức độ nhạy cảm.
Giải pháp thực tế: PCTech có thể tiếp nhận nhu cầu kiểm tra, xử lý máy tính và tư vấn bảo vệ dữ liệu theo tình trạng cụ thể. Với yêu cầu cần kỹ thuật viên đến tận nơi, chính sách PCTech nêu thời gian phản hồi tại chỗ là 30 phút; chi phí phải được xác định sau khi biết rõ hạng mục, vì CONTEXT không cung cấp mức giá cố định cho trường hợp này.
Đừng hiểu sai chuyện RAM có thể phát tín hiệu
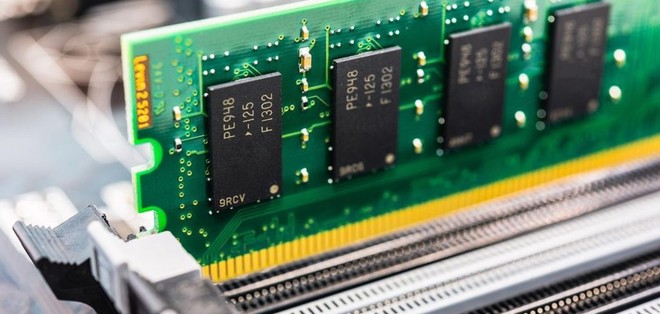
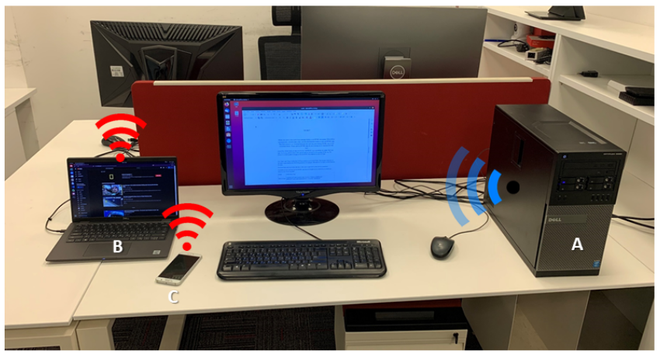
RAM không phải thiết bị mạng theo nghĩa thông thường. Nó không tự kết nối Internet, không có địa chỉ IP và không thể thay thế một bộ phát Wifi dân dụng chỉ bằng một thao tác phần mềm. Tuy vậy, các mạch điện tốc độ cao trong máy tính có thể tạo ra những biến đổi điện từ rất nhỏ khi dữ liệu được ghi, đọc hoặc làm mới liên tục. Trong điều kiện thí nghiệm, tín hiệu này có thể được cảm nhận bởi thiết bị thu đặt ở khoảng cách phù hợp.
Cách tiếp cận đó thường được xếp vào nhóm kênh rò rỉ kề bên, hay side-channel. Kẻ tấn công không đọc trực tiếp dữ liệu từ “sóng Wifi” phát ra từ thanh RAM. Họ cần một chuỗi điều kiện phức tạp: máy tính đã bị xâm nhập từ trước, phần mềm độc hại có khả năng tạo mẫu hoạt động trong bộ nhớ, thiết bị thu phù hợp, khoảng cách thuận lợi và phương pháp phân tích tín hiệu. Nếu thiếu một mắt xích, khả năng khai thác thực tế giảm đáng kể.
Vì vậy, tiêu đề “Biến thanh RAM thành đầu phát Wifi, hacker ăn trộm được dữ liệu cả trong các máy tính không kết nối mạng” nên được đọc như một cảnh báo về mô hình tấn công, không phải bằng chứng rằng mọi máy tính offline đều đang phát dữ liệu cho người đứng gần. Máy không kết nối mạng vẫn có thể bị ảnh hưởng bởi USB nhiễm mã độc, phần mềm không an toàn, tài khoản quản trị bị lộ hoặc người có quyền tiếp cận trực tiếp.
Điểm khách hàng cần phân biệt là không có Internet không đồng nghĩa với tuyệt đối an toàn. Máy offline vẫn có bộ nhớ, bộ xử lý, cổng USB, ổ lưu trữ và các giao diện phần cứng khác. Một mối đe dọa thường bắt đầu từ việc mã độc được đưa vào máy qua thiết bị lưu trữ, quá trình cài đặt phần mềm hoặc thao tác của người dùng, sau đó mới tìm cách thu thập dữ liệu.
Các sai lầm dễ khiến khách hàng mất dữ liệu
Tin rằng rút dây mạng là đủ
Ngắt mạng là một biện pháp hữu ích để giảm kênh liên lạc từ xa, nhưng không xử lý phần mã độc đã nằm trong máy. Nếu dữ liệu bị sao chép vào USB, ảnh chụp màn hình được lưu cục bộ hoặc người ngoài có quyền tiếp cận thiết bị, việc rút dây mạng không giải quyết được rủi ro. Với máy dùng cho dữ liệu nhạy cảm, cần xem xét cả nguồn đưa dữ liệu vào và cách dữ liệu được xuất ra.
Bảng giá tham khảo
| STT | Dịch vụ | Giá |
|---|---|---|
| 1 | Vệ sinh máy tính, tra keo CPU | 150.000đ/Máy |
| 2 | Cài Windows bản quyền + Office | 200.000đ/Máy |
| 3 | Diệt virus, gỡ phần mềm độc hại | 150.000đ/Máy |
| 4 | Sửa máy tính không lên nguồn | 250.000đ/Máy |
| 5 | Thay nguồn (PSU) máy tính | 400.000đ/Máy |
| 6 | Nâng cấp SSD/HDD (công lắp) | 150.000đ/Máy |
| 7 | Nâng cấp RAM máy tính | 100.000đ/Máy |
| 8 | Sửa lỗi màn hình xanh (BSOD) | 200.000đ/Máy |
| 9 | Thay/lắp card màn hình (VGA) | 200.000đ/Máy |
| 10 | Xử lý máy chạy chậm, tối ưu hiệu năng | 150.000đ/Máy |
Cài phần mềm “kiểm tra hacker” không rõ nguồn
Đây là sai lầm đáng chú ý. Một chương trình tự nhận diện mã độc nhưng không rõ nhà phát hành có thể yêu cầu quyền quản trị, can thiệp vào hệ thống hoặc tạo thêm dữ liệu nhạy cảm. Khách hàng không nên cài nhiều công cụ ngẫu nhiên, cũng không nên chạy các tệp được gửi qua tin nhắn với lời quảng cáo rằng có thể phát hiện ngay “Wifi từ RAM”. Khi cần kiểm tra, kỹ thuật viên nên ghi nhận tình trạng ban đầu, xác định mục tiêu và thống nhất cách bảo toàn dữ liệu trước. Bạn có thể tìm hiểu thêm về Cách thay đổi thư mục mặc định lưu file mail Outlook.
Chỉ nhìn vào biểu tượng mạng
Máy không hiện Wifi hoặc không có biểu tượng kết nối không chứng minh rằng hệ thống hoàn toàn sạch. Ngược lại, một máy có hoạt động nền bất thường cũng chưa đủ để kết luận đã có tấn công qua kênh điện từ. Những dấu hiệu có giá trị hơn gồm thiết bị USB lạ, tài khoản mới xuất hiện, phần mềm không do người dùng cài, tệp bị thay đổi không rõ lý do, máy tự khởi động hoặc hoạt động mạnh khi không có tác vụ.
Xóa ngay mọi thứ khi vừa nghi ngờ
Tự ý cài lại hệ điều hành, xóa nhật ký hoặc định dạng ổ đĩa có thể làm mất bằng chứng và dữ liệu cần phục hồi. Nếu máy chứa tài liệu công việc, thông tin khách hàng hoặc dữ liệu pháp lý, hãy ngắt các thiết bị ngoại vi không cần thiết, ghi lại thời điểm và biểu hiện bất thường, sau đó nhờ người có chuyên môn đánh giá. Không nên tiếp tục đăng nhập tài khoản quan trọng trên máy đang nghi bị can thiệp.
Nếu vấn đề liên quan đến tài khoản trực tuyến, người dùng nên xử lý trên một thiết bị đáng tin cậy khác: thay đổi mật khẩu, kiểm tra phiên đăng nhập và bật cơ chế xác thực phù hợp. Các cảnh báo về việc bảo vệ thông tin xác thực cần được xem nghiêm túc; có thể tham khảo thêm bài Sau vụ khách mất 400 triệu đồng, ngân hàng không nên gửi OTP qua SMS để tránh nhầm lẫn giữa thông báo hỗ trợ và yêu cầu cung cấp mã bảo mật.
📞 Đang gặp lỗi tương tự? Gọi ngay 0936 102 287 để được kỹ thuật viên PCTech hỗ trợ nhanh nhất.
PCTech tiếp nhận và xử lý nhu cầu kiểm tra như thế nào?
Với dịch vụ sửa máy tính, Kỹ thuật PCTech cần bắt đầu từ việc làm rõ mục tiêu: khách hàng muốn kiểm tra máy có dấu hiệu mã độc, xử lý máy hoạt động bất thường, bảo vệ dữ liệu hay phục hồi khả năng sử dụng. Đây là bước quan trọng vì “RAM phát Wifi” có thể chỉ là cách mô tả một nghiên cứu bảo mật, trong khi tình trạng thực tế lại nằm ở USB nhiễm mã độc, phần mềm khởi động cùng hệ thống hoặc lỗi phần cứng.
Tiếp nhận thông tin và khoanh vùng
Khách hàng nên cung cấp những dữ kiện có thể kiểm chứng: máy có kết nối mạng hay không, dấu hiệu xuất hiện từ thời điểm nào, gần đây có cắm USB hoặc cài phần mềm mới không, dữ liệu nào cần ưu tiên bảo vệ và máy có còn sử dụng bình thường không. Kỹ thuật viên không nên dựa vào một biểu hiện đơn lẻ để kết luận. Việc khoanh vùng giúp tránh sửa sai nguyên nhân hoặc làm mất dữ liệu cần giữ lại. Bạn có thể tìm hiểu thêm về Sửa lỗi This unlicensed Adobe app will be disabled soon illustrator.
Kiểm tra an toàn trước khi can thiệp
Trước khi xử lý, cần hạn chế thao tác làm thay đổi hiện trạng không cần thiết. Các bước chuyên môn có thể gồm kiểm tra thiết bị ngoại vi, tài khoản người dùng, chương trình khởi động, tiến trình bất thường, nhật ký hệ thống và tình trạng lưu trữ. Nếu khách hàng có dữ liệu quan trọng, việc sao lưu hoặc tạo bản sao phục vụ kiểm tra phải được cân nhắc trước khi xóa phần mềm hay cài lại hệ điều hành.
Đưa ra phương án theo mức độ rủi ro
Không phải trường hợp nào cũng cần thay linh kiện hoặc cài mới toàn bộ. Nếu vấn đề là phần mềm, phương án có thể tập trung vào loại bỏ thành phần đáng ngờ, cập nhật hệ thống, kiểm tra tài khoản và khôi phục cấu hình an toàn. Nếu có dấu hiệu phần cứng, cần tách riêng phần kiểm tra linh kiện với phần điều tra an toàn thông tin. Khách hàng nên được giải thích rõ việc nào có thể ảnh hưởng đến dữ liệu trước khi đồng ý thực hiện.
Bàn giao và hướng dẫn sử dụng
Sau khi xử lý, cần kiểm tra lại khả năng khởi động, truy cập dữ liệu, thiết bị ngoại vi và các phần mềm thiết yếu. Với máy dùng trong môi trường hạn chế kết nối, hướng dẫn kiểm soát USB, phân quyền người dùng và quy trình cập nhật ngoại tuyến thường thiết thực hơn việc chỉ khẳng định rằng máy “không thể bị hack”. PCTech cũng cần ghi rõ hạng mục đã thực hiện để khách hàng biết giới hạn của lần kiểm tra.
Chính sách PCTech hiện có nêu thời gian phản hồi tại chỗ là 30 phút. Đây là thời gian phản hồi theo chính sách, không phải cam kết rằng mọi sự cố sẽ được xử lý xong trong khoảng thời gian đó. Chính sách cũng quy định thời hạn bảo hành từ 7 đến 30 ngày; phạm vi áp dụng cụ thể cần được xác nhận theo hạng mục dịch vụ thực tế. Bạn có thể tìm hiểu thêm về Hướng dẫn sửa biểu tượng mạng trên máy tính bàn có dấu chấm than.
Khi nào cần gọi kỹ thuật viên và cách bảo vệ máy offline?
Khách hàng nên nhờ kỹ thuật viên khi máy có nhiều dấu hiệu xảy ra đồng thời, chẳng hạn xuất hiện tài khoản lạ, phần mềm không rõ nguồn, tệp bị mã hóa hoặc thay đổi, thiết bị USB bất thường và hiệu năng giảm mạnh không giải thích được. Cũng nên yêu cầu hỗ trợ khi dữ liệu có giá trị cao, người dùng không có bản sao lưu hoặc việc tự xử lý có thể làm mất bằng chứng.
Không nên tự mở rộng câu chuyện thành một cuộc điều tra kênh điện từ nếu chưa có dấu hiệu nền tảng cho thấy máy đã bị xâm nhập. Các giải pháp phổ thông vẫn có hiệu quả lớn: giới hạn quyền quản trị, chỉ dùng USB đáng tin cậy, quét thiết bị trước khi mở tệp, cập nhật hệ điều hành từ nguồn chính thức, sao lưu tách biệt và kiểm soát người có quyền tiếp cận máy. Với hệ thống đặc biệt nhạy cảm, cần chính sách phân vùng, kiểm soát vật lý và quy trình phê duyệt thiết bị rõ ràng.
Một giới hạn an toàn cần nói thẳng: không thể kết luận máy bị đánh cắp dữ liệu chỉ vì có nhiễu điện từ, máy chạy nóng hoặc RAM hoạt động nhiều. Những hiện tượng này có thể xuất phát từ tác vụ hợp lệ, lỗi phần mềm, thiếu bộ nhớ hoặc phần cứng xuống cấp. Kết luận đáng tin cậy phải dựa trên nhiều nguồn thông tin và quy trình kiểm tra phù hợp, thay vì một video, một tiêu đề hoặc một công cụ quảng cáo.
PCTech phù hợp với khách hàng cần một quy trình kiểm tra máy tính rõ ràng, muốn hiểu nguyên nhân trước khi sửa và cần cân nhắc nguy cơ ảnh hưởng đến dữ liệu. Kỹ thuật PCTech không nên hứa hẹn rằng một thao tác đơn giản có thể loại bỏ mọi rủi ro; giá trị của dịch vụ nằm ở việc phân biệt đúng vấn đề, xử lý có kiểm soát và bàn giao thông tin minh bạch.
Nếu bạn nghi ngờ máy tính có dấu hiệu bị can thiệp hoặc cần kiểm tra an toàn trước khi tiếp tục sử dụng, hãy liên hệ PCTech để mô tả tình trạng và đặt lịch hỗ trợ. Cung cấp thông tin càng cụ thể, kỹ thuật viên càng dễ chọn phương án phù hợp mà không làm ảnh hưởng không cần thiết đến dữ liệu.
Câu hỏi thường gặp
RAM có thực sự biến thành đầu phát Wifi không?
Không. RAM không phải thiết bị mạng, không tự kết nối Internet, không có địa chỉ IP và không thể thay thế bộ phát Wifi dân dụng. Tuy nhiên, hoạt động điện từ của các mạch điện tốc độ cao có thể tạo ra tín hiệu rất nhỏ trong điều kiện thí nghiệm.
Máy tính không kết nối mạng có còn nguy cơ bị đánh cắp dữ liệu không?
Có thể. Máy offline vẫn có thể bị ảnh hưởng bởi USB nhiễm mã độc, phần mềm không an toàn, tài khoản quản trị bị lộ hoặc người có quyền tiếp cận trực tiếp. Không kết nối Internet chỉ giúp giảm một số kênh liên lạc từ xa, chứ không bảo đảm an toàn tuyệt đối.
Chỉ cần rút dây mạng để bảo vệ máy tính offline có đủ không?
Không đủ. Rút dây mạng có thể giảm kênh liên lạc từ xa nhưng không xử lý mã độc đã nằm trong máy, dữ liệu bị sao chép vào USB hoặc nguy cơ từ người có quyền tiếp cận thiết bị. Cần kiểm soát cả nguồn đưa dữ liệu vào và cách dữ liệu được xuất ra.
Dấu hiệu nào cho thấy máy tính cần được kiểm tra?
Một số dấu hiệu đáng chú ý gồm tài khoản lạ, phần mềm không rõ nguồn, tệp bị thay đổi hoặc mã hóa, thiết bị USB bất thường, máy tự khởi động và hiệu năng giảm mạnh không giải thích được. Một dấu hiệu đơn lẻ chưa đủ để kết luận máy đã bị tấn công.
Có nên tự cài phần mềm để kiểm tra máy bị hacker tấn công không?
Không nên cài các công cụ không rõ nhà phát hành hoặc được gửi qua tin nhắn với lời quảng cáo thiếu căn cứ. Chương trình như vậy có thể yêu cầu quyền quản trị, can thiệp vào hệ thống hoặc tạo thêm rủi ro. Khi cần kiểm tra, nên ghi nhận hiện trạng và thống nhất cách bảo toàn dữ liệu trước.
Cần làm gì khi nghi ngờ máy tính bị can thiệp?
Hãy ngắt các thiết bị ngoại vi không cần thiết, ghi lại thời điểm và biểu hiện bất thường, không tiếp tục đăng nhập tài khoản quan trọng trên máy đó và nhờ người có chuyên môn đánh giá. Không nên tự ý cài lại hệ điều hành, xóa nhật ký hoặc định dạng ổ đĩa nếu dữ liệu và bằng chứng vẫn cần được giữ lại.