Máy tính trong doanh nghiệp không tải tệp lạ, người dùng cũng không thấy cảnh báo rõ ràng, vậy vì sao hệ thống vẫn có thể bị xâm nhập? Đây là lúc nhiều quản trị viên bắt đầu đặt câu hỏi: EDR là gì và lợi ích của EDR với an ninh mạng doanh nghiệp có thực sự khác phần mềm diệt virus truyền thống hay không?
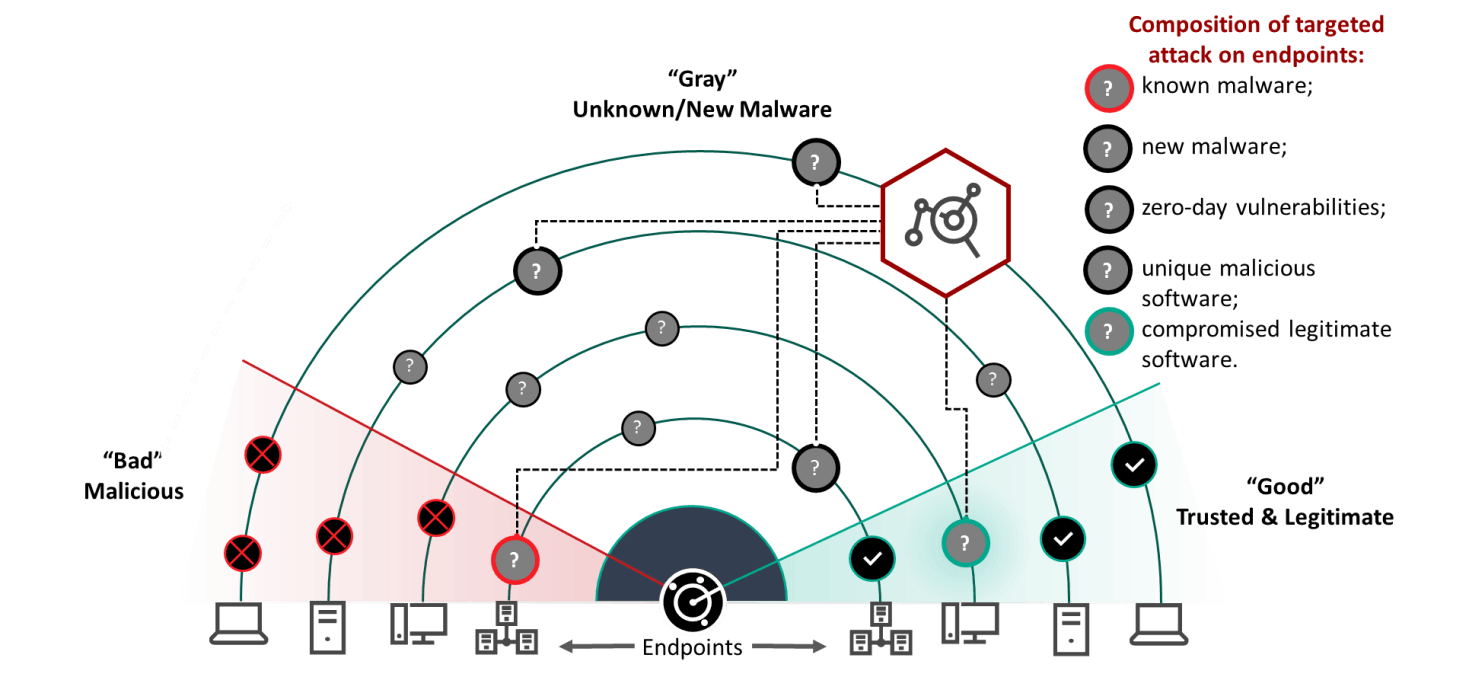
EDR giúp theo dõi hoạt động trên thiết bị đầu cuối, ghi nhận diễn biến đáng ngờ và hỗ trợ đội ngũ kỹ thuật điều tra, cô lập, xử lý sự cố. PCTech có thể tư vấn theo nhu cầu thực tế; nếu yêu cầu thuộc nhóm xử lý phần mềm từ xa, mức tham khảo theo chính sách là 50.000 đồng. Trường hợp cần hỗ trợ tại nơi làm việc, thời gian phản hồi tại chỗ theo chính sách là 30 phút, áp dụng khi đúng phạm vi dịch vụ.
Tình huống doanh nghiệp nhận ra antivirus là chưa đủ
⚠️ Lưu ý: Hãy hình dung một doanh nghiệp có nhiều máy tính làm việc chung trong mạng nội bộ. Một nhân viên mở tệp đính kèm trong email, sau đó máy tính có biểu hiện chậm bất thường nhưng không hiện thông báo nguy hiểm. Vài giờ sau, tài khoản người dùng phát sinh hoạt động lạ, một số tệp bị đổi tên và bộ phận kỹ thuật không biết quá trình bắt đầu từ thiết bị nào.
Đây là tình huống minh họa, không phải hồ sơ khách hàng cụ thể của PCTech. Điểm khó nằm ở chỗ sự cố không nhất thiết bắt đầu bằng một cảnh báo rõ ràng. Nếu chỉ kiểm tra xem tệp có phải virus đã biết hay không, doanh nghiệp có thể bỏ qua chuỗi hành vi bất thường: chương trình mới chạy, tiến trình gọi lệnh hệ thống, kết nối ra ngoài hoặc tài khoản truy cập tài nguyên không phù hợp.
Trong tình huống này, câu hỏi “máy đã cài antivirus chưa?” chưa đủ để đánh giá mức độ an toàn. Người phụ trách cần biết thiết bị đã làm gì trước, trong và sau thời điểm nghi ngờ. EDR được thiết kế để cung cấp góc nhìn theo diễn biến trên endpoint, từ đó hỗ trợ xác định dấu hiệu cần kiểm tra thay vì chỉ chờ một mẫu mã độc được nhận diện.
Khi tiếp nhận nhu cầu, Kỹ thuật PCTech sẽ bắt đầu bằng việc làm rõ số lượng thiết bị, hệ điều hành, cách doanh nghiệp đang quản lý máy trạm và vấn đề khách hàng quan sát được. Việc này tránh tư vấn theo tên sản phẩm khi nhu cầu thật có thể chỉ là kiểm tra máy, xử lý phần mềm hoặc xây dựng quy trình phản ứng sự cố.
EDR là gì và khác cách bảo vệ truyền thống ở điểm nào?
EDR, viết tắt của Endpoint Detection and Response, là giải pháp phát hiện và phản hồi mối đe dọa trên các thiết bị đầu cuối như máy tính làm việc, máy chủ hoặc thiết bị thuộc hệ thống doanh nghiệp. EDR không chỉ tập trung vào việc nhận diện tệp độc hại; nó còn quan sát hoạt động xảy ra trên thiết bị để hỗ trợ điều tra và phản ứng.
Điểm cần hiểu đúng là EDR không phải một “lá chắn tuyệt đối”. Giá trị của EDR nằm ở khả năng bổ sung dữ liệu và công cụ xử lý cho đội ngũ phụ trách an ninh mạng. Khi có sự kiện đáng ngờ, người quản trị có thể cần biết tiến trình nào đã chạy, tài khoản nào liên quan, thiết bị nào có dấu hiệu tương tự và hoạt động đó diễn ra theo trình tự nào.
Phần mềm antivirus truyền thống vẫn có vai trò riêng trong việc ngăn chặn các mối đe dọa đã được nhận diện. Tuy nhiên, doanh nghiệp hiện phải đối mặt với những tình huống mà hành vi nguy hiểm chưa chắc trùng khớp với một mẫu có sẵn. Một công cụ tạo sẵn trong hệ điều hành, tài khoản bị lộ hoặc tệp hợp lệ nhưng bị lạm dụng đều có thể cần được xem xét theo ngữ cảnh.
Bảng giá tham khảo
| STT | Dịch vụ | Giá |
|---|---|---|
| 1 | Vệ sinh máy tính, tra keo CPU | 150.000đ/Máy |
| 2 | Cài Windows bản quyền + Office | 200.000đ/Máy |
| 3 | Diệt virus, gỡ phần mềm độc hại | 150.000đ/Máy |
| 4 | Sửa máy tính không lên nguồn | 250.000đ/Máy |
| 5 | Thay nguồn (PSU) máy tính | 400.000đ/Máy |
| 6 | Nâng cấp SSD/HDD (công lắp) | 150.000đ/Máy |
| 7 | Nâng cấp RAM máy tính | 100.000đ/Máy |
| 8 | Sửa lỗi màn hình xanh (BSOD) | 200.000đ/Máy |
| 9 | Thay/lắp card màn hình (VGA) | 200.000đ/Máy |
| 10 | Xử lý máy chạy chậm, tối ưu hiệu năng | 150.000đ/Máy |
Lợi ích thiết thực của EDR là biến một dấu hiệu rời rạc thành thông tin có thể điều tra. Thay vì chỉ biết “một máy có cảnh báo”, người phụ trách có cơ sở để đặt các câu hỏi cụ thể hơn: cảnh báo xuất hiện từ đâu, có thiết bị nào khác liên quan, hoạt động nào cần dừng và dữ liệu nào cần bảo toàn để kiểm tra. Bạn có thể tìm hiểu thêm về Hướng dẫn sửa máy tính phát ra tiếng kêu tít tít bíp bíp.
Vì vậy, khi hỏi EDR là gì, doanh nghiệp không nên chỉ nhìn vào tên gọi hoặc danh sách tính năng. Cần xem EDR có phù hợp với năng lực vận hành hiện tại hay không, ai sẽ theo dõi cảnh báo, ai có quyền cô lập thiết bị và quy trình xử lý sau khi phát hiện bất thường đã được thống nhất chưa.
Cách PCTech tiếp cận nhu cầu EDR theo từng bước
Ở bước đầu, kỹ thuật viên thu thập thông tin về sự cố hoặc mục tiêu bảo vệ. Những câu hỏi quan trọng gồm: doanh nghiệp muốn giám sát máy trạm hay máy chủ, vấn đề đang xảy ra trên một thiết bị hay nhiều thiết bị, người dùng có đang mất quyền truy cập hay không, và hiện đã có công cụ bảo mật nào hoạt động.
Tiếp theo là phân loại yêu cầu. Có trường hợp khách hàng thực sự cần tư vấn về EDR; cũng có trường hợp chỉ cần xử lý một phần mềm lỗi, kiểm tra máy chậm hoặc xác minh một cảnh báo. Hai nhóm này không nên bị gộp thành một dịch vụ duy nhất vì cách kiểm tra, phạm vi can thiệp và chi phí có thể khác nhau.
Với nhu cầu liên quan đến EDR, quy trình chuyên nghiệp cần làm rõ phạm vi thiết bị, quyền quản trị, phương án triển khai và cách tiếp nhận cảnh báo. Kỹ thuật viên cũng cần thống nhất trước những hành động có thể thực hiện khi phát hiện dấu hiệu bất thường, chẳng hạn cô lập thiết bị hay tạm dừng một hoạt động. Không nên tự ý thay đổi trên hệ thống doanh nghiệp khi chưa có sự đồng ý của người có thẩm quyền.
📞 Đang gặp lỗi tương tự? Gọi ngay 0936 102 287 để được kỹ thuật viên PCTech hỗ trợ nhanh nhất.
Sau khi có đủ thông tin, PCTech có thể tư vấn hướng xử lý phù hợp với hiện trạng thay vì đưa ra kết luận vội vàng. Nếu khách hàng chỉ yêu cầu xử lý phần mềm từ xa, chính sách hiện có của công ty ghi nhận mức giá 50.000 đồng cho nhóm xử lý phần mềm từ xa. Mức này không đồng nghĩa mọi hoạt động tư vấn, triển khai hoặc điều tra EDR đều có cùng chi phí; phạm vi cần được xác nhận trước. Bạn có thể tìm hiểu thêm về Máy tính phát ra tiếng kêu tít tít không lên hình cách khắc phục.
Trong trường hợp cần hỗ trợ tại chỗ, chính sách của PCTech quy định thời gian phản hồi là 30 phút. Đây là thời gian phản hồi theo chính sách cho hỗ trợ tại chỗ, không phải cam kết hoàn tất triển khai EDR trong 30 phút. Cách diễn đạt này giúp doanh nghiệp phân biệt rõ tốc độ tiếp nhận với thời lượng xử lý kỹ thuật thực tế.
Lợi ích của EDR với an ninh mạng doanh nghiệp qua các nhu cầu thường gặp
Với doanh nghiệp có nhiều máy trạm, EDR có thể giúp tập trung thông tin từ các endpoint thay vì yêu cầu kỹ thuật viên kiểm tra từng máy theo cách thủ công. Giá trị lớn nhất ở đây là khả năng nhìn sự kiện theo hệ thống. Một cảnh báo trên một máy có thể cần được đối chiếu với hoạt động trên các máy khác trước khi kết luận.
Với đội ngũ kỹ thuật ít người, dữ liệu hoạt động giúp rút ngắn thời gian xác định hướng kiểm tra. Thay vì chỉ xử lý biểu hiện như máy chậm hoặc cửa sổ lạ xuất hiện, kỹ thuật viên có thể lần theo tiến trình, tài khoản và thời điểm liên quan. Điều này đặc biệt hữu ích khi người dùng không nhớ chính xác mình đã mở tệp hay cài phần mềm nào.
Với doanh nghiệp cần kiểm soát rủi ro từ tài khoản người dùng, EDR hỗ trợ việc xem xét hành vi trên thiết bị. Tuy nhiên, EDR không thay thế chính sách phân quyền, sao lưu, cập nhật hệ thống hay đào tạo nhân viên. Nếu các lớp kiểm soát cơ bản chưa được duy trì, việc bổ sung một công cụ giám sát không tự động giải quyết toàn bộ nguy cơ.
Với hoạt động điều tra sau sự cố, dữ liệu ghi nhận từ endpoint có thể giúp trả lời các câu hỏi về trình tự sự kiện. Doanh nghiệp cần lưu ý rằng giá trị của dữ liệu phụ thuộc vào cấu hình, thời gian lưu giữ, quyền truy cập và năng lực đọc hiểu cảnh báo. Một hệ thống tạo ra nhiều thông báo nhưng không có người phân tích có thể làm tăng áp lực vận hành.
Đó cũng là lý do PCTech không nên tư vấn EDR chỉ dựa trên mong muốn “bảo mật tốt hơn”. Cần đặt giải pháp vào bối cảnh thực tế: doanh nghiệp có bao nhiêu thiết bị, ai quản trị, sự cố nào cần ưu tiên, thời gian phản ứng ra sao và dữ liệu nào cần được bảo vệ trước tiên. Bạn có thể tìm hiểu thêm về Sửa lỗi Windows Explorer liên tục khởi động lại và bị treo.
Khi nào nên nhờ kỹ thuật viên và cách bắt đầu đúng
Doanh nghiệp nên nhờ kỹ thuật viên khi xuất hiện cảnh báo lặp lại nhưng chưa xác định được nguyên nhân, nhiều thiết bị có biểu hiện tương tự, tài khoản phát sinh hoạt động bất thường hoặc người dùng đã vô tình chạy tệp chưa rõ nguồn gốc. Việc tiếp tục sử dụng máy như bình thường có thể làm mất thêm dấu vết cần kiểm tra, còn tự ý xóa tệp hoặc cài lại hệ điều hành có thể khiến quá trình xác minh khó hơn.
Trước khi liên hệ, khách hàng nên ghi lại thời điểm phát hiện, tên thiết bị, tài khoản đang sử dụng, thông báo đã xuất hiện và những thay đổi gần đây. Không cần tự kết luận đó là mã độc. Chỉ cần cung cấp thông tin chính xác, không xóa dữ liệu liên quan và hạn chế chia sẻ tệp nghi ngờ cho nhiều người khác.
Khi trao đổi với PCTech, khách hàng nên hỏi rõ bốn điểm: phạm vi công việc, hình thức hỗ trợ từ xa hay tại chỗ, dữ liệu nào cần cung cấp và chi phí được tính cho hạng mục nào. Nếu dịch vụ thuộc nhóm có bảo hành, chính sách công ty hiện quy định thời hạn bảo hành từ 7 đến 30 ngày tùy hạng mục phù hợp. Phạm vi bảo hành cần được xác nhận trước, không nên mặc định áp dụng giống nhau cho mọi yêu cầu EDR.
EDR là một lớp hỗ trợ quan trọng trong việc phát hiện và phản hồi sự cố trên thiết bị đầu cuối, nhưng hiệu quả phụ thuộc vào quy trình vận hành đi kèm. Doanh nghiệp sẽ nhận được nhiều giá trị hơn khi xác định rõ nhu cầu, phân quyền xử lý và có người chịu trách nhiệm theo dõi cảnh báo.
Nếu doanh nghiệp đang cần làm rõ EDR là gì, muốn phân biệt nhu cầu tư vấn bảo mật với xử lý phần mềm thông thường hoặc đang gặp cảnh báo khó xác minh, hãy liên hệ PCTech để được tiếp nhận thông tin và trao đổi phạm vi phù hợp. Kỹ thuật PCTech luôn sẵn sàng hỗ trợ nhanh theo hình thức phù hợp, với chi phí và thời gian được xác nhận rõ trước khi thực hiện.
Xem thêm: Sửa Máy Tính cụm công nghiệp Tổng công ty nông nghiệp Sài Gòn.
Câu hỏi thường gặp
EDR là gì?
EDR, viết tắt của Endpoint Detection and Response, là giải pháp phát hiện và phản hồi mối đe dọa trên các thiết bị đầu cuối như máy tính làm việc, máy chủ hoặc thiết bị thuộc hệ thống doanh nghiệp. EDR theo dõi hoạt động trên thiết bị để hỗ trợ phát hiện, điều tra và xử lý sự cố.
EDR khác phần mềm antivirus truyền thống ở điểm nào?
Antivirus truyền thống chủ yếu tập trung vào việc nhận diện và ngăn chặn các mối đe dọa đã biết. EDR quan sát thêm diễn biến và ngữ cảnh hoạt động trên thiết bị, giúp người phụ trách theo dõi tiến trình, tài khoản, thời điểm và mối liên hệ giữa các sự kiện đáng ngờ.
Lợi ích của EDR với an ninh mạng doanh nghiệp là gì?
EDR giúp tập trung dữ liệu từ các thiết bị đầu cuối, hỗ trợ phát hiện hành vi bất thường, điều tra trình tự sự kiện và đưa ra phản ứng phù hợp như cô lập thiết bị khi cần. Giá trị thực tế phụ thuộc vào cấu hình, thời gian lưu giữ dữ liệu và năng lực vận hành của doanh nghiệp.
EDR có thay thế được chính sách phân quyền, sao lưu và cập nhật hệ thống không?
Không. EDR là một lớp hỗ trợ phát hiện và phản hồi trên thiết bị đầu cuối, không thay thế chính sách phân quyền, sao lưu, cập nhật hệ thống hay đào tạo nhân viên. Doanh nghiệp vẫn cần duy trì các biện pháp bảo vệ cơ bản và quy trình vận hành phù hợp.
Khi nào doanh nghiệp nên tìm hiểu hoặc nhờ hỗ trợ về EDR?
Doanh nghiệp nên tìm hiểu hoặc nhờ kỹ thuật viên khi xuất hiện cảnh báo lặp lại chưa rõ nguyên nhân, nhiều thiết bị có biểu hiện tương tự, tài khoản phát sinh hoạt động bất thường hoặc người dùng đã chạy tệp chưa rõ nguồn gốc. Trước khi liên hệ, nên ghi lại thời điểm, tên thiết bị, tài khoản và thông báo liên quan, đồng thời hạn chế xóa dữ liệu có thể cần kiểm tra.
Doanh nghiệp cần chuẩn bị thông tin gì khi trao đổi nhu cầu EDR?
Doanh nghiệp nên chuẩn bị thông tin về số lượng thiết bị, hệ điều hành, phạm vi máy trạm hoặc máy chủ cần giám sát, công cụ bảo mật đang sử dụng, biểu hiện sự cố và quyền quản trị hiện có. Những thông tin này giúp kỹ thuật viên phân biệt nhu cầu tư vấn EDR với xử lý phần mềm hoặc kiểm tra thiết bị thông thường.