Một buổi sáng đầu tuần, chủ một văn phòng nhỏ gọi đến PCTech trong tình trạng gần như mất bình tĩnh: máy tính ở quầy thu ngân khởi động rất chậm rồi tự mở trình duyệt sang những trang lạ, laptop kế toán mở file Excel mất cả phút, còn chiếc USB của nhân viên vừa cắm vào đã mọc thêm hàng loạt shortcut không rõ nguồn gốc. Điều họ lo nhất không phải một chiếc máy chạy chậm, mà là cảm giác “có gì đó đang tự lan ra” giữa các máy trong cùng mạng nội bộ — dấu hiệu điển hình của “sâu virus”, khác hẳn một loại virus chỉ nằm im trong một máy.
⚠️ Lưu ý: Tóm tắt hướng xử lý: khi nghi ngờ hệ thống đã nhiễm chéo, việc đầu tiên là ngắt thiết bị nhiễm khỏi mạng nội bộ, không dùng chung USB, và gọi kỹ thuật viên kiểm tra trước khi tự cài lại máy. PCTech xử lý theo quy trình khoanh vùng – cô lập – quét và loại bỏ mã độc – vá lỗ hổng lây lan – kiểm tra lại toàn hệ thống. Sự cố phần mềm có thể xử lý từ xa với mức phí tham khảo 50.000đ; trường hợp cần kỹ thuật viên đến tận nơi, thời gian có mặt khoảng 30 phút. Công việc được bảo hành từ 7 đến 30 ngày tùy hạng mục.
Tình huống thực tế: vì sao “sâu virus” lan nhanh hơn ta tưởng
Virus thường cần một cú nhấp chuột của người dùng để kích hoạt: mở file đính kèm, chạy một file .exe lạ, hoặc bật macro trong tài liệu Office. Sâu máy tính (worm) hoạt động khác hẳn — nó tự nhân bản và tự tìm đường sang máy khác mà không cần ai ra lệnh. Trong mạng nội bộ của văn phòng, đường lây phổ biến nhất là dịch vụ chia sẻ file qua SMB (cổng 445), thư mục được share, ổ đĩa mạng, và USB có file autorun.inf. Sâu WannaCry năm 2017 là ví dụ nhiều người từng nghe: nó khai thác lỗ hổng EternalBlue trên SMBv1 rồi lây dọc theo mạng chỉ trong vài giờ, để lại hậu quả là dữ liệu bị mã hóa hàng loạt.
Đường vào của sâu cũng đa dạng hơn ta nghĩ: một file đính kèm trông như hóa đơn, một bản phần mềm “bẻ khóa” tải từ nguồn trôi nổi, một USB nhận từ đối tác, hoặc đơn giản là một máy trong mạng còn dùng mật khẩu quản trị quá đơn giản và mở Remote Desktop ra Internet. Khi đã vào được một máy, sâu không cần người dùng làm gì thêm — nó quét các máy còn lại trong cùng dải mạng và thử lây tiếp.
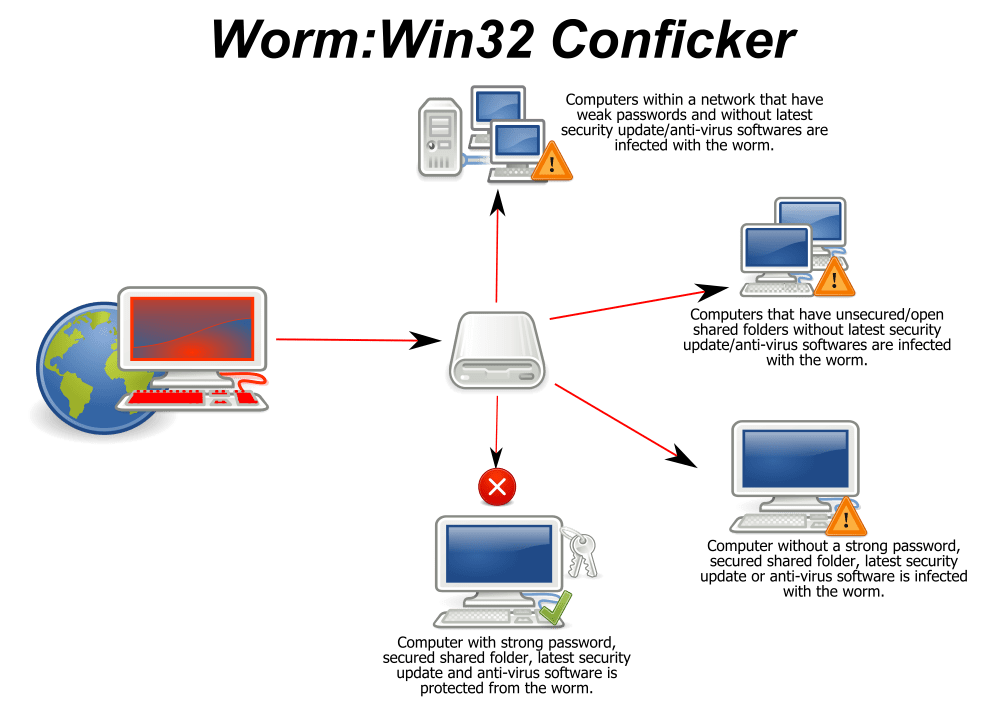
Quay lại tình huống văn phòng nhỏ ở trên, điểm đáng chú ý là máy nào cũng có ít nhất một dấu hiệu, nhưng không máy nào giống máy nào. Đó cũng là lý do nhiều người xử lý sai: diệt sạch máy A, cắm lại vào mạng chung, vài hôm sau máy A nhiễm ngược từ máy B vẫn còn mầm bệnh.
Những dấu hiệu thường gặp khi hệ thống đã bị “sâu virus” xâm nhập:
Bảng giá tham khảo
| STT | Dịch vụ | Giá |
|---|---|---|
| 1 | Vệ sinh máy tính, tra keo CPU | 150.000đ/Máy |
| 2 | Cài Windows bản quyền + Office | 200.000đ/Máy |
| 3 | Diệt virus, gỡ phần mềm độc hại | 150.000đ/Máy |
| 4 | Sửa máy tính không lên nguồn | 250.000đ/Máy |
| 5 | Thay nguồn (PSU) máy tính | 400.000đ/Máy |
| 6 | Nâng cấp SSD/HDD (công lắp) | 150.000đ/Máy |
| 7 | Nâng cấp RAM máy tính | 100.000đ/Máy |
| 8 | Sửa lỗi màn hình xanh (BSOD) | 200.000đ/Máy |
| 9 | Thay/lắp card màn hình (VGA) | 200.000đ/Máy |
| 10 | Xử lý máy chạy chậm, tối ưu hiệu năng | 150.000đ/Máy |
- Máy chậm dần rồi đứng: CPU hoặc ổ cứng luôn ở mức cao dù không mở ứng dụng nặng, quạt chạy liên tục.
- Ổ cứng và USB phát sinh file lạ: file .exe trùng tên, file autorun.inf ở thư mục gốc, shortcut giả dẫn tới nơi khác.
- Mạng nội bộ ì ạch bất thường: nhiều máy cùng chậm dù chỉ một máy đang truyền dữ liệu; bạn có thể đối chiếu thêm với bài Hướng dẫn khắc phục máy tính vào mạng chậm để loại trừ nguyên nhân từ hạ tầng.
- Chia sẻ và tài khoản bị lợi dụng: xuất hiện thư mục share lạ, tài khoản bị khóa, hoặc máy tự đăng nhập vào thời điểm không ai dùng.
- Trình bảo vệ bị vô hiệu hóa: Windows Defender tự tắt, không cập nhật được, hoặc các bảng cảnh báo quen thuộc biến mất.
Với “sâu virus”, thiệt hại thường không nằm ở tiền sửa máy mà ở dữ liệu và thời gian gián đoạn công việc: hóa đơn bán hàng, sổ sách kế toán, hợp đồng đang soạn dở. Một ổ cứng lỗi có thể thay bằng ổ mới trong buổi, nhưng dữ liệu phải nhập lại thủ công trong nhiều ngày thì không mua lại được. Đó là lý do “sâu virus” đáng sợ nhất trên hệ thống máy tính không nằm ở tốc độ lây, mà ở chỗ nó biến một sự cố nhỏ thành vấn đề của cả hệ thống.
PCTech xử lý hệ thống nhiễm “sâu virus” gồm những hạng mục nào?
Dịch vụ này phù hợp với hộ gia đình dùng nhiều thiết bị chung một router, văn phòng nhỏ và vừa có máy kế toán – máy bán hàng – máy in nối chung mạng, hoặc bất kỳ hệ thống nào đang giữ dữ liệu quan trọng chưa sao lưu đầy đủ. Điểm khác biệt so với việc “cài lại Windows cho xong” là PCTech xử lý cả mầm bệnh còn nằm trong ổ cứng, USB, thư mục chia sẻ và tài khoản — những nơi mà một bản cài lại vẫn có thể bị lây ngược ngay sau khi kết nối mạng.
Các hạng mục công việc thường gồm:
📞 Đang gặp lỗi tương tự? Gọi ngay 0936 102 287 để được kỹ thuật viên PCTech hỗ trợ nhanh nhất.
- Kiểm tra và khoanh vùng thiết bị nhiễm: máy trạm, máy chủ, NAS, USB, ổ cứng di động và cả bản sao lưu cũ.
- Cô lập tạm thời khỏi mạng nội bộ: ngắt kết nối đúng cách để chặn lây mà không làm mất dữ liệu đang mở.
- Quét và loại bỏ mã độc nhiều lớp: file khởi động, autorun, scheduled task, service, tiến trình ẩn và khóa registry.
- Kiểm tra sức khỏe ổ cứng: không ít ca máy chậm bất thường là do ổ đĩa suy giảm chứ không phải virus; bạn có thể xem thêm Các lỗi liên quan đến ổ cứng máy tính để hiểu vì sao bước này không thể bỏ qua.
- Vá lỗ hổng lây lan: cập nhật bản vá Windows, tắt SMBv1 và các chia sẻ không cần thiết, đổi mật khẩu tài khoản quản trị, siết quyền thư mục dùng chung.
- Xử lý ứng dụng bị ảnh hưởng: với file Office treo hoặc lỗi sau khi máy nhiễm, PCTech kiểm tra và khắc phục theo hướng Dịch vụ sửa lỗi mở file Word bị treo thay vì cài lại Office một cách máy móc.
- Cài lại hệ điều hành khi cần: chỉ thực hiện sau khi mầm bệnh đã được xử lý và bản sao lưu đã được quét sạch.
- Hướng dẫn lại cách dùng an toàn: quy tắc cắm USB, cách mở file đính kèm, cách đặt mật khẩu và sao lưu định kỳ.
Bước 1 – Tiếp nhận và khoanh vùng
Kỹ thuật viên hỏi rõ số lượng máy, thời điểm bắt đầu chậm, các thiết bị dùng chung như USB, ổ cứng ngoài, máy in, và mức độ quan trọng của dữ liệu. Mục đích là xác định phạm vi thật sự thay vì chỉ xử lý chiếc máy đang “kêu cứu”.
Bước 2 – Cô lập để chặn lây
Thiết bị bị nhiễm được ngắt khỏi mạng nội bộ và không dùng chung USB với máy khác trong thời gian xử lý. Với các trường hợp cần thao tác trực tiếp, kỹ thuật viên PCTech có mặt trong khoảng 30 phút; nếu sự cố chỉ nằm ở phần mềm và có thể xử lý từ xa, PCTech ưu tiên hướng từ xa để rút ngắn thời gian chờ, mức phí tham khảo cho hướng này là 50.000đ.
Bước 3 – Diệt mã độc, cứu dữ liệu và vá lỗ hổng
Mã độc được loại bỏ theo từng lớp, sau đó mới cấu hình lại quyền chia sẻ và đặt lại mật khẩu tài khoản. Với dữ liệu đã bị mã hóa hoặc file bị nhân bản, kỹ thuật viên đánh giá khả năng khôi phục trước khi đề xuất phương án, tránh việc vừa mất dữ liệu vừa mất thêm thời gian.
Bước 4 – Kiểm tra lại, bàn giao và bảo hành
Trước khi bàn giao, hệ thống được kiểm tra lại trên nhiều máy để chắc chắn không còn dấu hiệu lây chéo; khách hàng được thông báo rõ đã xử lý những gì và cần theo dõi thêm điều gì. Công việc được bảo hành từ 7 đến 30 ngày tùy hạng mục, nên nếu dấu hiệu nhiễm quay lại trong thời gian bảo hành, khách hàng được kiểm tra lại thay vì phải trả phí từ đầu.
Những sai lầm nên tránh và khi nào cần gọi kỹ thuật viên
Cảnh báo thẳng thắn: phần lớn ca “sâu virus” nặng mà PCTech tiếp nhận đều bắt đầu từ một thao tác tự xử lý tưởng như vô hại. Những sai lầm dưới đây khiến mầm bệnh có thêm thời gian lây lan hoặc khiến dữ liệu khó cứu hơn:
- Tải công cụ diệt virus từ nguồn trôi nổi: nhiều bản “miễn phí” đi kèm mã độc hoặc phần mềm quảng cáo, khiến máy vừa sạch đã nhiễm lại.
- Dùng phần mềm bẻ khóa: bộ cài crack là một trong những đường lây phổ biến nhất, đồng thời làm trình bảo vệ mất khả năng phát hiện.
- Cài lại máy nhưng giữ nguyên USB và dữ liệu cũ: mầm bệnh nằm sẵn trong bản sao lưu chưa quét, nên chỉ vài ngày sau là tái phát.
- Cắm USB sang máy khác để “sao lưu gấp”: đây là cách nhanh nhất để biến một máy nhiễm thành cả hệ thống nhiễm.
- Tắt trình bảo vệ để máy chạy nhanh hơn: máy nhẹ hơn trong vài ngày, đổi lại là nguy cơ nhiễm chéo không còn lớp chắn nào.
- Trả tiền chuộc khi file bị mã hóa: không có gì đảm bảo lấy lại được dữ liệu, và thao tác này nên dừng lại để hỏi kỹ thuật viên trước.
Nên gọi kỹ thuật viên khi có từ hai máy trở lên xuất hiện dấu hiệu bất thường trong cùng mạng; khi dữ liệu kế toán, hợp đồng chưa được sao lưu; khi máy chủ hoặc máy dùng chung tài khoản bị ảnh hưởng; hoặc khi bạn đã tự diệt nhưng vài ngày sau dấu hiệu quay lại.
Khi chọn đơn vị xử lý, hãy để ý những điểm dễ gây rủi ro: không nói rõ đã quét và xử lý những gì, không có thời gian bảo hành, thu phí phát sinh không báo trước, hoặc đề nghị cài lại toàn bộ máy ngay từ đầu dù chưa kiểm tra dữ liệu. PCTech làm theo hướng ngược lại: kiểm tra trước, nêu phương án và mức chi phí để khách hàng quyết định, hoàn tất mới bàn giao, và mọi hạng mục đều có thời gian bảo hành rõ ràng từ 7 đến 30 ngày.
Một lưu ý nhỏ về hạ tầng: nếu văn phòng đang cho khách dùng chung Wi-Fi phát từ một máy tính nội bộ, nên tách riêng mạng cho khách để giảm nguy cơ lây chéo; cách thiết lập nhanh có thể xem ở bài Cách sử dụng Win 10 làm điểm phát Wifi.
Nếu hệ thống của bạn đang có dấu hiệu nhiễm chéo giữa nhiều máy, đừng chờ đến lúc mất dữ liệu mới xử lý. Hãy liên hệ PCTech để được kiểm tra tình trạng, nghe phương án và mức chi phí trước khi quyết định; trường hợp cần xử lý trực tiếp, kỹ thuật viên có mặt trong khoảng 30 phút, và công việc được bảo hành từ 7 đến 30 ngày.
Câu hỏi thường gặp
Những dấu hiệu nào cho thấy hệ thống máy tính có thể đã nhiễm “sâu virus”?
Các dấu hiệu thường gặp gồm máy chậm dần rồi đứng dù không mở ứng dụng nặng, ổ cứng và USB phát sinh file lạ như .exe trùng tên, autorun.inf hoặc shortcut giả, mạng nội bộ ì ạch bất thường, xuất hiện thư mục chia sẻ lạ hoặc tài khoản bị lợi dụng, và trình bảo vệ như Windows Defender tự tắt hoặc không cập nhật được.
Khi nghi ngờ hệ thống đã nhiễm “sâu virus”, việc đầu tiên nên làm là gì?
Việc đầu tiên là ngắt thiết bị nhiễm khỏi mạng nội bộ, không dùng chung USB với máy khác và gọi kỹ thuật viên kiểm tra trước khi tự cài lại máy. Cần khoanh vùng để tránh lây chéo sang các máy còn lại.
Vì sao không nên chỉ cài lại Windows để xử lý “sâu virus”?
Vì mầm bệnh có thể còn nằm trong ổ cứng, USB, thư mục chia sẻ, tài khoản và bản sao lưu cũ. Nếu chỉ cài lại Windows mà chưa xử lý những nơi này, máy có thể bị lây ngược ngay sau khi kết nối lại mạng.
PCTech xử lý hệ thống nhiễm “sâu virus” theo quy trình nào?
PCTech xử lý theo quy trình khoanh vùng – cô lập – quét và loại bỏ mã độc – vá lỗ hổng lây lan – kiểm tra lại toàn hệ thống. Các hạng mục gồm kiểm tra thiết bị nhiễm, cô lập khỏi mạng, quét mã độc nhiều lớp, kiểm tra sức khỏe ổ cứng, vá lỗ hổng, xử lý ứng dụng bị ảnh hưởng và hướng dẫn lại cách dùng an toàn.
Dịch vụ xử lý “sâu virus” của PCTech có chi phí và bảo hành như thế nào?
Sự cố phần mềm có thể xử lý từ xa với mức phí tham khảo 50.000đ. Trường hợp cần kỹ thuật viên đến tận nơi, thời gian có mặt khoảng 30 phút. Công việc được bảo hành từ 7 đến 30 ngày tùy hạng mục.
Khi nào nên gọi kỹ thuật viên thay vì tự xử lý “sâu virus”?
Nên gọi kỹ thuật viên khi có từ hai máy trở lên xuất hiện dấu hiệu bất thường trong cùng mạng; khi dữ liệu kế toán, hợp đồng chưa được sao lưu; khi máy chủ hoặc máy dùng chung tài khoản bị ảnh hưởng; hoặc khi bạn đã tự diệt nhưng vài ngày sau dấu hiệu quay lại.